 我要评论
简介
本教程主要内容为使用windows server 2025 部署active directory (adds\域控制器)服务。
所有操作尽量使用powershell,可提高部署效率和自动化操作。
使用目的
用于基础设施中的ldap统一身份授权认证、ntp 服务器、dns服务器。
域控配置要求
建议至少 2c6g 50g存储
windows server 2025 最新iso下载
md5:985096e0d119bd8d2947cc2220986ee2
sha1:5370f9f768ec31b846b2b7e14dcaf597c649adea
sha256:72e67b86e0f7a000bf33d2cfb2394680e909ab3f880eab42222177f5f4df8e8a
bt 磁力 (可用迅雷或qbittorrent 下载):
magnet:?xt=urn:btih:02b56c181327e1effeda992a3b3f0de3c74ba792&dn=zh-cn_windows_server_2025_updated_april_2025_x64_dvd_ea86301d.iso&xl=7050024960
本地下载ios地址:https://www.jb51.net/softs/905129.html
kms 安装/激活密钥
安装密钥:d764k-2ndrg-47t6q-p8t8w-yp6df
注意:安装的时候选择 windows server 2025 datacenter 桌面体验 版本。
激活命令
# 运行管理员权限的powershell 窗口
slmgr /ipk d764k-2ndrg-47t6q-p8t8w-yp6df
# 安装kms密钥
slmgr /skms kms.songxwn.com
# 指定kms 激活服务器
slmgr /ato
# 配置激活
# 然后重启系统即可完成转换。
域控安装前准备
修改计算机名字 (作为域控后不建议随意修改名字)
## powershell 管理员执行 或 终端 管理员执行
rename-computer -newname "ad-s1" -force -restart
# 修改计算机名字并立即重启生效。
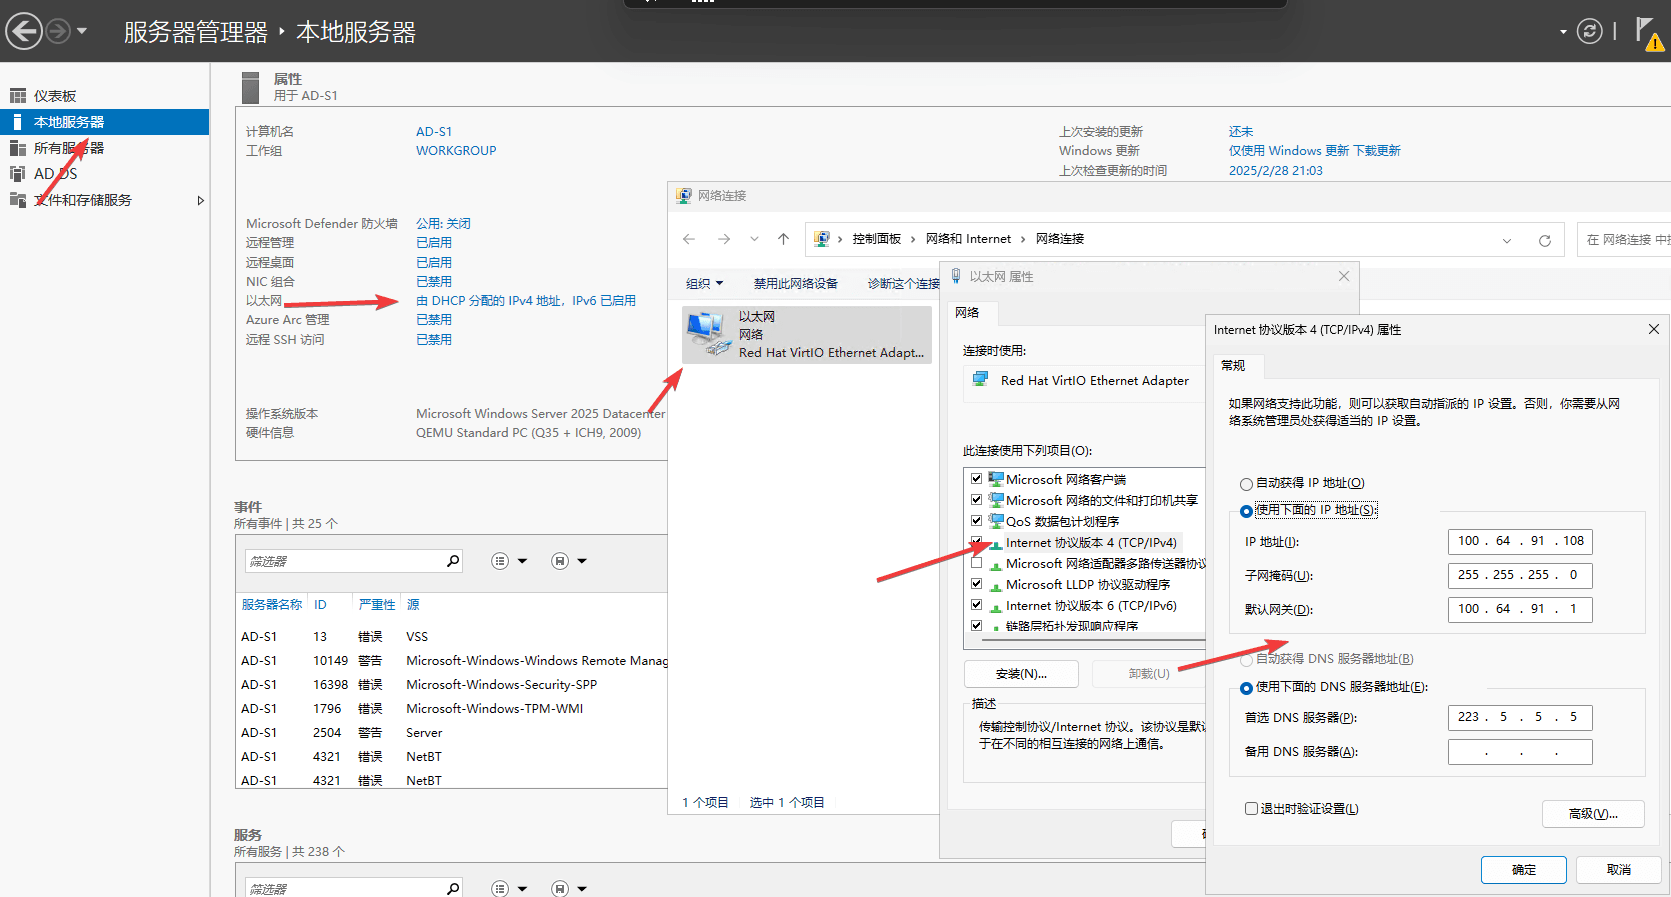
配置固定ip
删除安全服务 (可选)
remove-windowsfeature -name windows-defender
域控安装
添加域控制器角色
## powershell 管理员执行 或 终端 管理员执行
set-netfirewallprofile -profile domain,public,private -enabled false
# 关闭防火墙
install-windowsfeature -name ad-domain-services -includemanagementtools
# 安装域控角色
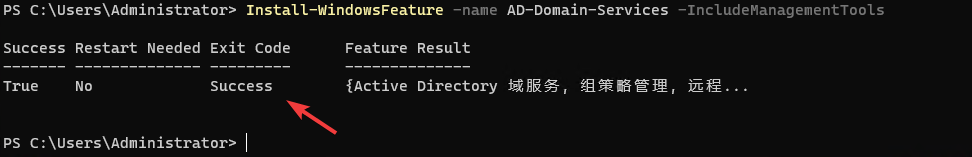
如上图,代表安装完成。(安装完成后尽量重启一次。)
将服务器配置为域控制器
## powershell 管理员执行 或 终端 管理员执行,执行后会提示是否继续,回车继续即可。

install-addsforest `
    -domainname "songxwn.local" `
    -forestmode win2025 `
    -domainmode win2025 `
    -domainnetbiosname "songxwn" `
    -safemodeadministratorpassword (convertto-securestring "songxwn.com" -asplaintext -force) `
    -installdns
注意:执行配置完成后,会自动重启。重启后,要使用 songxwn\administrator 用户登录,密码和之前的本地administrator一样。
以上powershell 配置ad 命令的详细讲解:
-domainname "songxwn.local"
该参数指定新的 active directory 域的 dns 名称。
这里创建的域名是
songxwn.local,可以自行修改。
-forestmode win2025
该参数用于指定新的 ad 域林的功能级别(forest functional level)。
功能级别定义了林中能支持的活动目录功能。
windows2008, windows2008r2
windows2012, windows2012r2
windows2016
windows2025
-domainmode win2025
该参数指定域的功能级别(domain functional level)。
与林功能级别类似,定义了该域支持的功能和特性。
-domainnetbiosname songxwn
指定域的 netbios 名称,netbios 名称是一个15字符以内的短名,主要用于旧的网络浏览、兼容应用等。
一般与域名的前缀(主机部分)相同或类似,通常大写。
例如
songxwn.local域对应的 netbios 名称是songxwn。
-safemodeadministratorpassword (convertto-securestring -asplainpowershell "songxwn.com" -force)
该参数指定目录服务恢复模式(dsrm)管理员账号(内建管理员账户)的密码。
dsrm 是 ad 维护和恢复时使用的特殊模式。
命令部分
(convertto-securestring -asplainpowershell "songxwn.com" -force)是将明文密码"songxwn.com"转换成安全的字符串格式,符合命令要求。注意,密码应遵循复杂性策略,以保证安全。
-installdns
指示安装过程也安装 dns 服务器角色,并自动配置dns。
对 active directory 域控来说,dns 服务是必备的,因为 ad 依赖 dns 进行名称解析和服务定位。
域控安装后
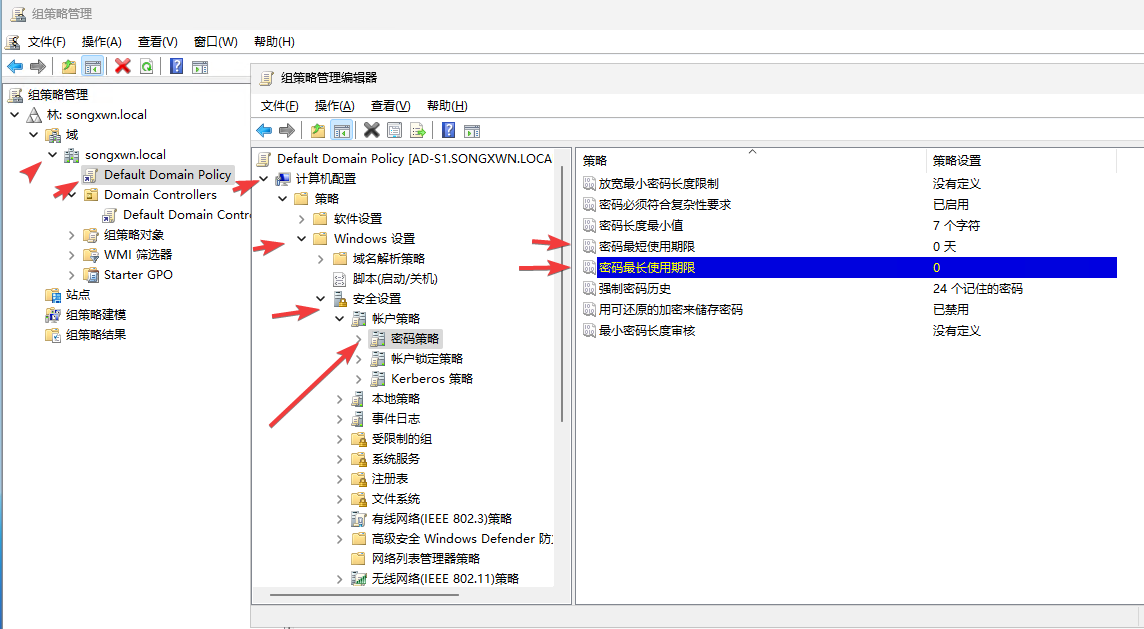
组策略 - 修改密码过期时间
powershell 执行 gpmc.msc 打开组策略管理。
修改最长最短使用期限都为0天。
然后让ad执行 gpupdate /force 强制快速应用组策略。
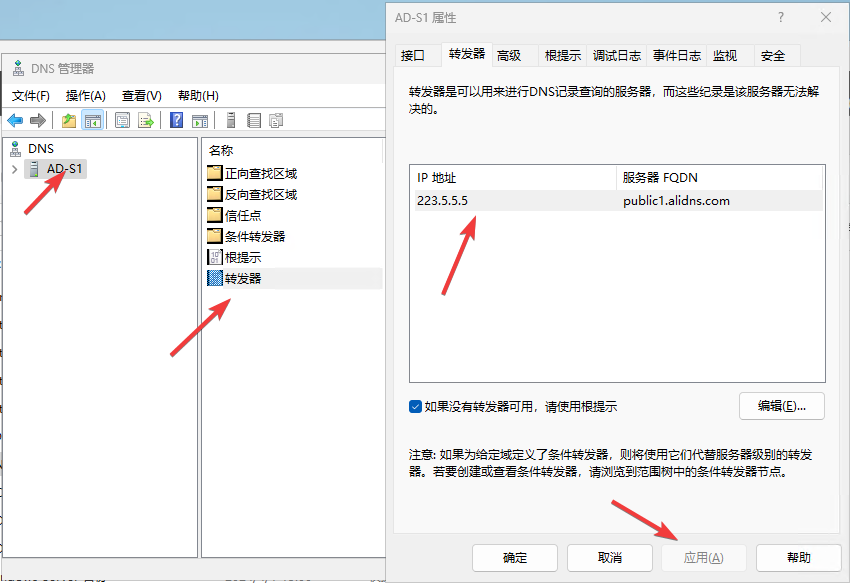
修改 dns 转发器 - 加快dns查询
运行 dnsmgmt.msc,修改所有的转发器为本地网络的公共dns服务器。
adsi - 设置普通用户不能自己将计算机加入域控
运行adsiedit.msc,点击操作 > 连接到 > 确定(连接到默认域控)> 右键 dc=songxwn,dc=local 属性进行编辑。
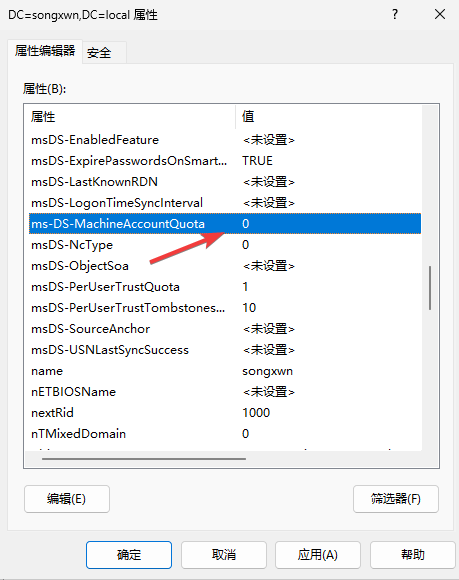
找到“ ms-ds-machineaccountquota” ,将其数值由默认的10改成0 。然后点击应用。如上图。 (默认是10次,代表普通用户可以将十台计算机加入域控,但域控管理员不受限制。)
组策略 - 只允许本地管理员登录域控计算机 - 可选
powershell 执行 gpmc.msc 打开组策略管理。
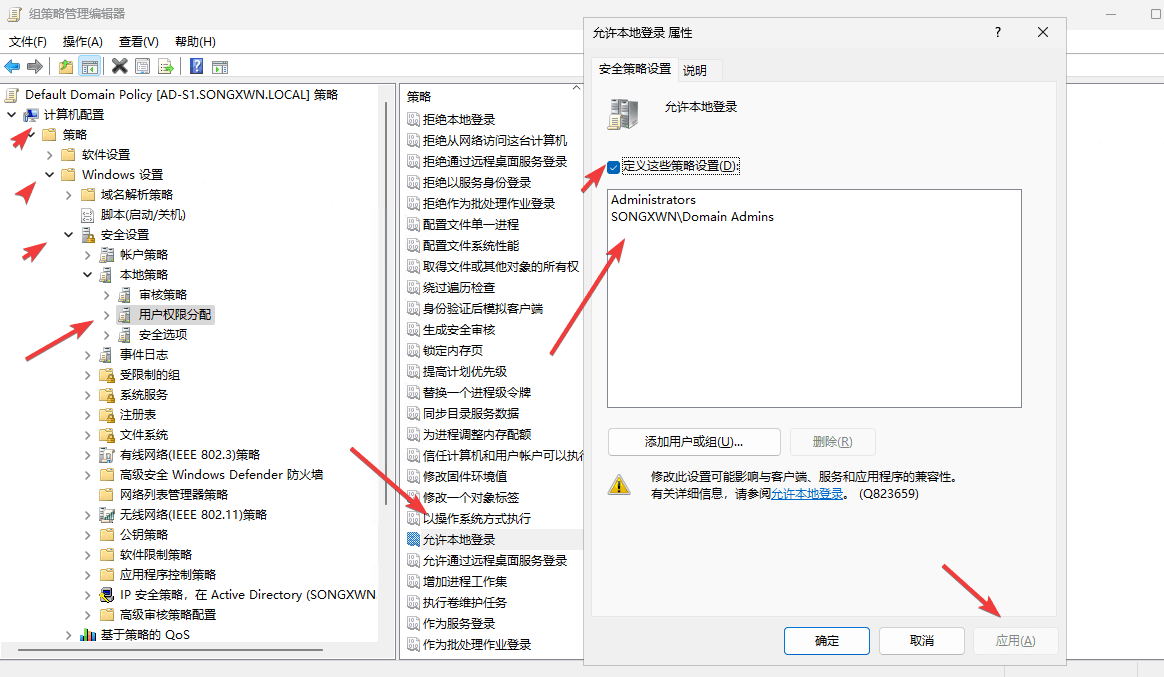
添加 administrators 组 和 domain admins组,这样只能添加到本地管理员组的普通用户,或域控管理员用户能进行登录这台计算机。
然后让ad执行 gpupdate /force 强制快速应用组策略。
ntp服务器配置 - 使用公网权威ntp服务器作为上游同步
因为默认仅仅会用coms作为时间源,久了时间会偏移。
w32tm /config /manualpeerlist:cn.ntp.org.cn,0x8 /syncfromflags:manual /update

#  仅主域控配置公网ntp服务器,并立即同步

w32tm /resync

# 强制同步ntp服务器,最好所有ad中的域控制器,都执行一次。


w32tm /query /status /verbose

# 查看当前状态,ntp是否配置成功。

leap 指示符: 0(无警告)
层次: 3 (次引用 - 与(s)ntp 同步)
精度: -23 (每刻度 119.209ns)
根延迟: 0.2056026s
根分散: 4.0711694s
引用 id: 0xb65c0c0b (源 ip:  182.92.12.11)
上次成功同步时间: 2025/4/29 8:52:14
源: cn.ntp.org.cn,8
轮询间隔: 6 (64s)

相位偏移: -0.2507314s
clockrate: 0.0156261s
计算机状态: 1 (等候)
时间源标志:0 (无)
服务器角色: 64 (时间服务)
上次同步错误: 0 (成功地执行了命令。)
上次成功同步时间后的时间: 19.3403555s
创建额外的域控管理员用户
运行dsa.msc 打开active directory 用户和计算机
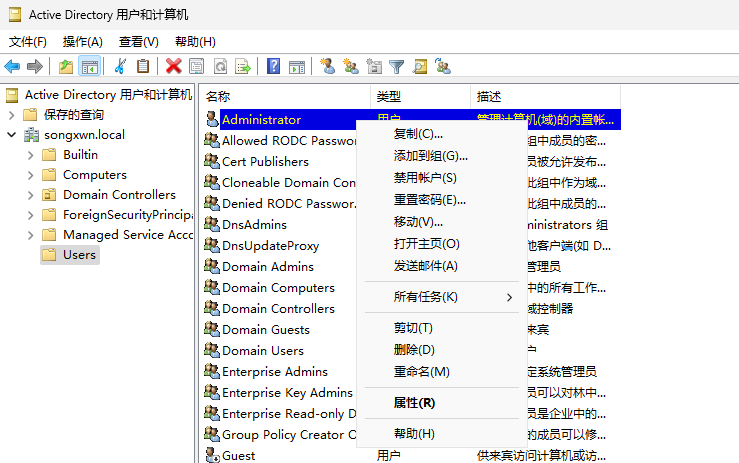
进入 users 组织单位下,右键 administrator,选择复制创建用户。
启用并使用 active directory 回收站
## powershell 管理员执行。在主域控制器执行。

enable-adoptionalfeature –identity ‘cn=recycle bin feature,cn=optional features,cn=directory service,cn=windows nt,cn=services,cn=configuration,dc=songxwn,dc=local' –scope forestorconfigurationset –target ‘songxwn.local'

# 在主域控上执行,注意修改域名。
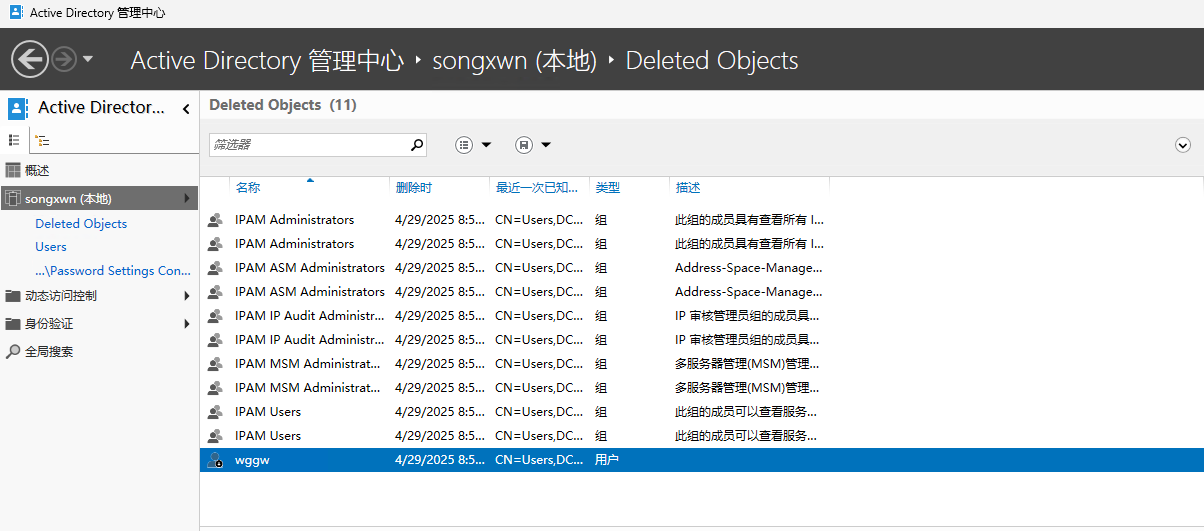
已删除的对象,运行 dsac.exe 去 active directory 管理中心 > deleted objects 下查看并还原。
启用数据库 32k 页可选功能 – 可选
# powershell 管理执行,输入y继续。

$params = @{
    identity = 'database 32k pages feature'
    scope = 'forestorconfigurationset'
    server = 'ad-s1'
    target = 'songxwn.local'
}
enable-adoptionalfeature @params

# 注意修改域名。
微软官方文档
到此这篇关于windows server 2025 搭建ad域控和初始化的文章就介绍到这了,更多相关server 2025 搭建ad域控和初始化内容请搜索代码网以前的文章或继续浏览下面的相关文章希望大家以后多多支持代码网!
发表评论