
 我要评论
科技媒体 bleepingcomputer 昨日(9 月 16 日)发布博文,报道称微软承认适用于 windows 11 系统的 9 月累积更新 kb5124008 存在 bug,可能会导致域信任关系故障。
注:域信任关系是指域成员计算机与域控制器之间基于计算机账户凭据建立的信任状态。信任关系正常时,用户可以使用域凭据登录并访问授权资源。若本地凭据与目录服务记录不匹配,系统可能报告域信任错误。
微软向该媒体表示:“微软已经注意到这些报道,并正在进行调查。一旦有相关信息,我们将及时发布。”
一名管理员表示,windows 11 25h2 工作站安装 9 月累积更新前运行正常。更新后,设备在重启时出现域登录失败。该管理员排查后发现关联域身份验证,并在卸载 kb5124008 和修复域关系后,设备恢复访问。
另一名管理员报告称,约 256 台 windows 11 25h2 企业版设备中,有 11 台更新后失去域信任。受影响设备出现大量 kerberos 身份验证失败。随后,系统回退到 ntlm 和 netlogon 身份验证。
故障根源方面,管理员推测关联微软的机器身份隔离(machine identity isolation),该设置属于基于虚拟化的安全性与 credential guard(凭据保护)配置。管理员称,kb5124008 安装后,注册表中的 machineidentityisolation 被设为“2”,即强制模式。
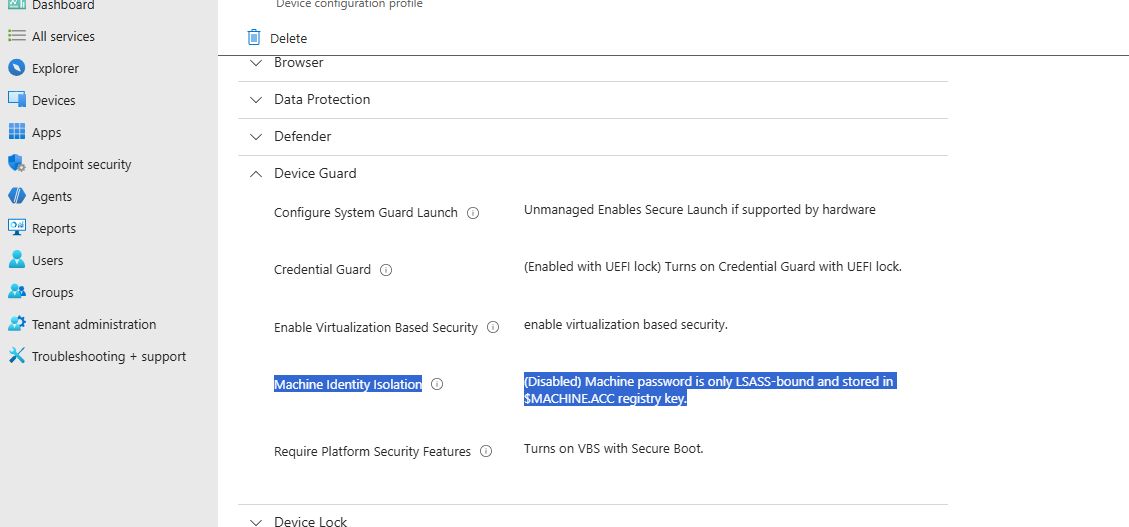
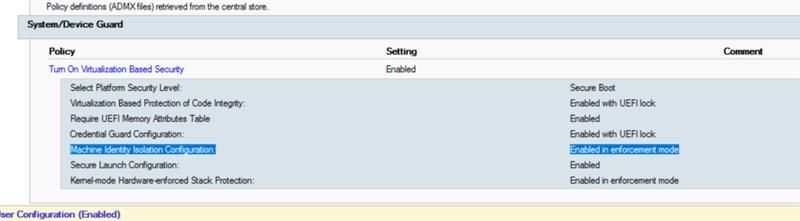
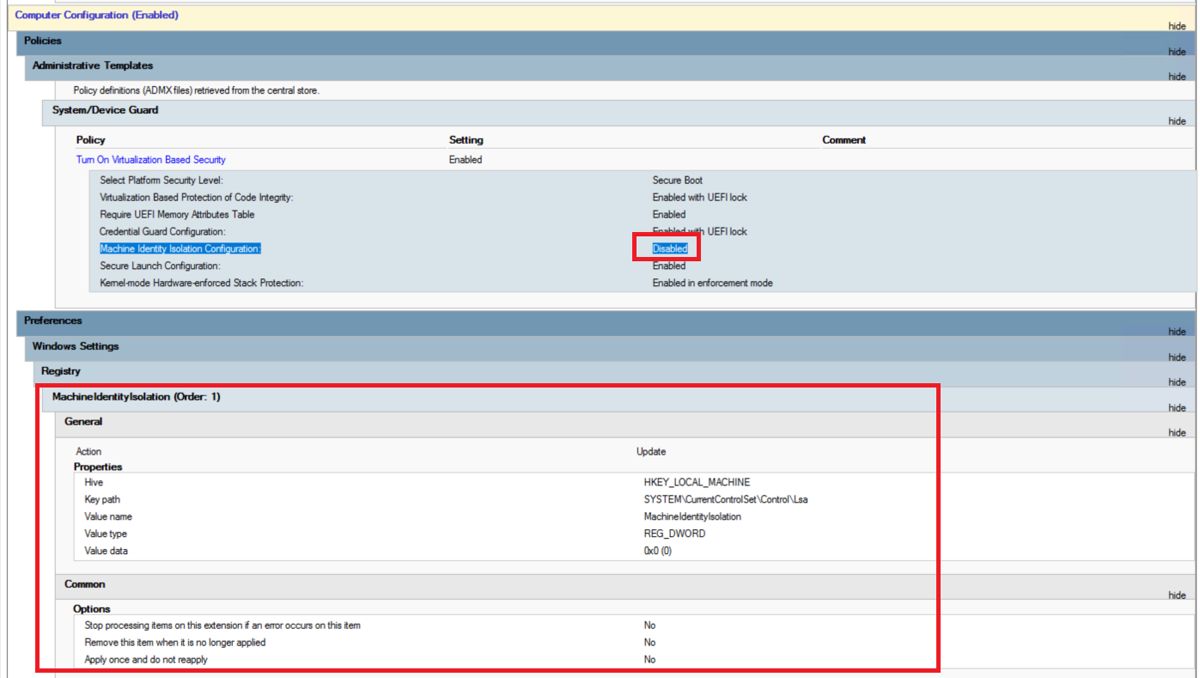
在强制模式下,windows 会将计算机账户密钥移入 credential guard,并删除存储在 lsa(本地安全机构)中的副本。
该设置位于注册表路径 [hkey_local_machine\system\currentcontrolset\control\lsa]。部分管理员将设置改为“0”并重启,随后使用 powershell 修复安全通道。

发表评论