 我要评论
趋势科技本周四发布报告称,dridex 银行恶意软件的衍生版本正伪装成普通文档,通过电子邮件附件在 macos 平台进行传播。报告中指出该恶意程序原本是针对 windows 平台的,但现在黑客改变了攻击策略,扩大战团影响 macos 平台。
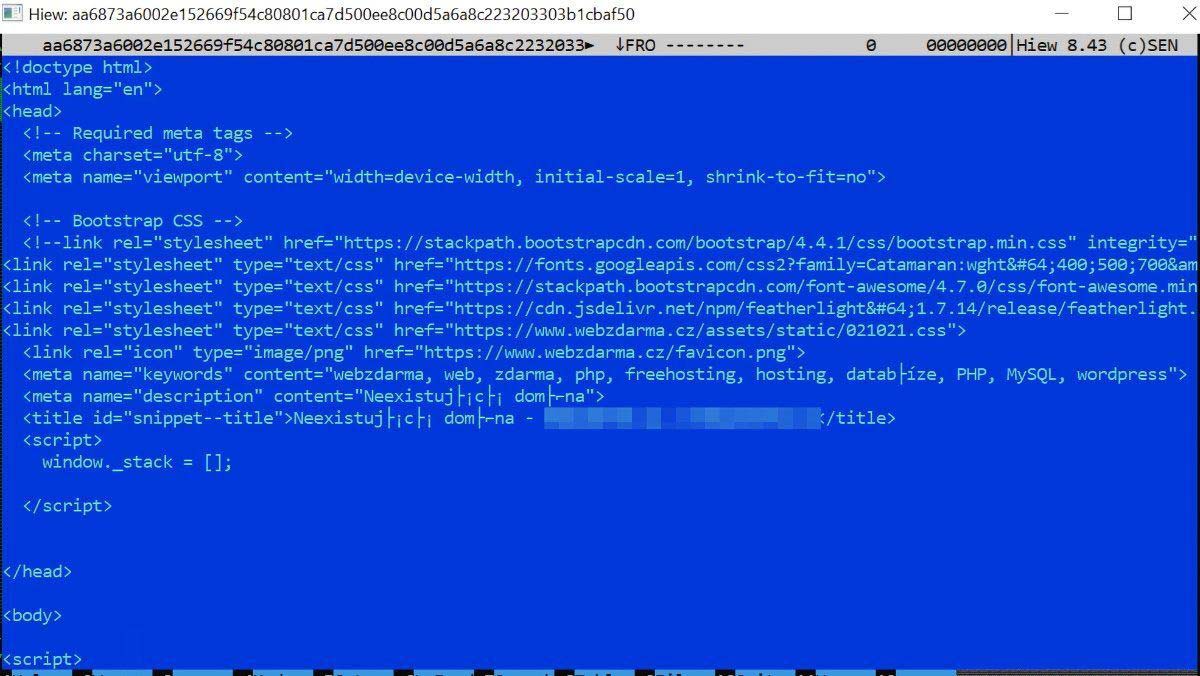
趋势科技通过对 dridex 恶意文件样本进行深入的分析发现,该恶意文件采用 mach-o 文件,后者是可以在 macos 和 ios 平台上运行的可执行文件。这些恶意软件使用的文件扩展名包括 .o、.dylib 和 .bundle。
mach-o 文件包含一个恶意文档,一旦用户打开它就会自动运行。然后它会覆盖 macos 用户目录中的所有 microsoft word 文件,并联系远程服务器下载更多文件,包括运行 dridex 恶意软件的 windows 可执行文件 (.exe)。
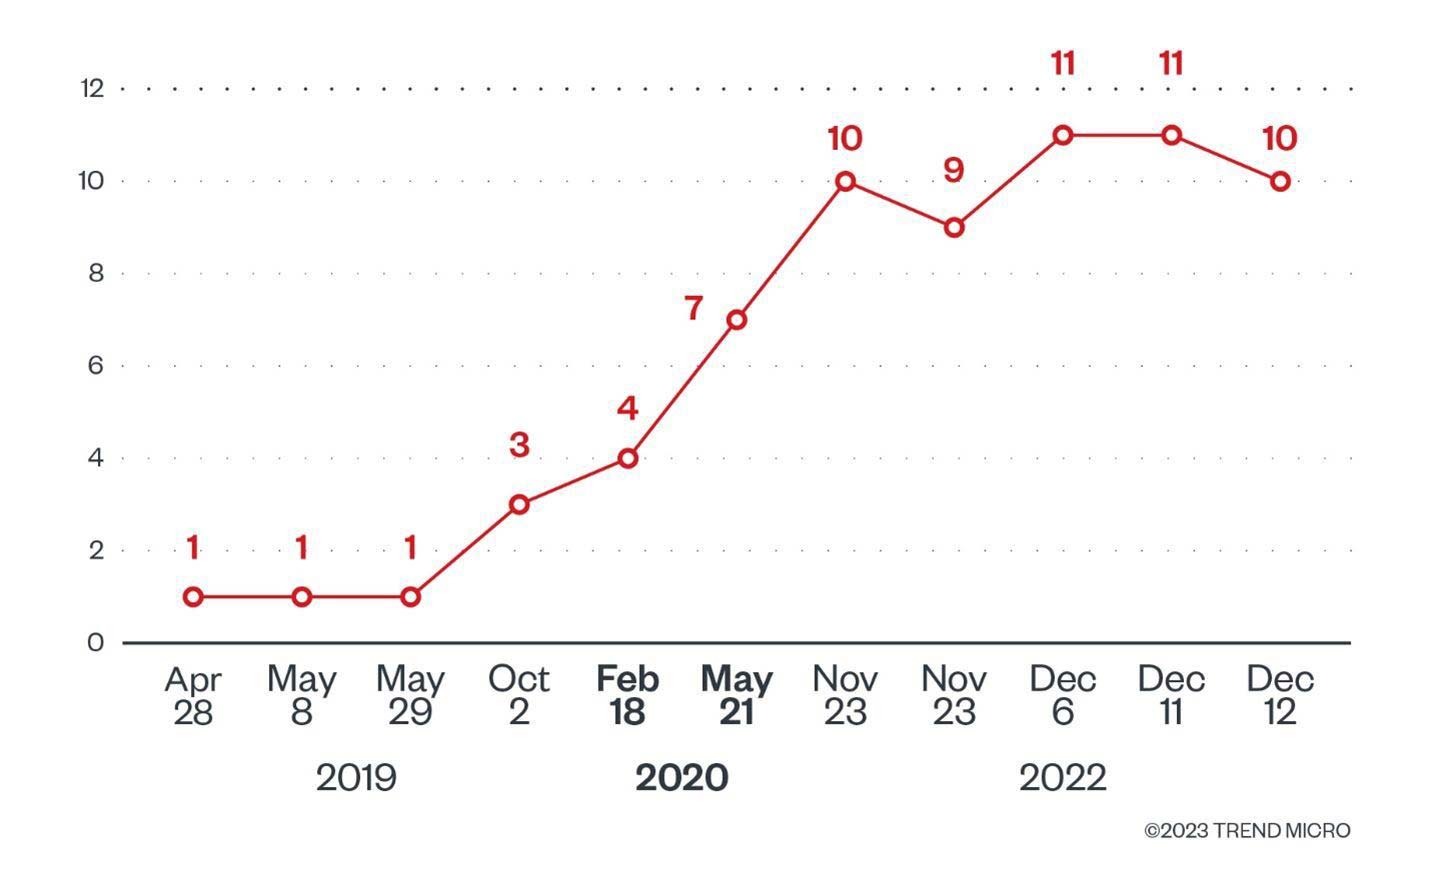
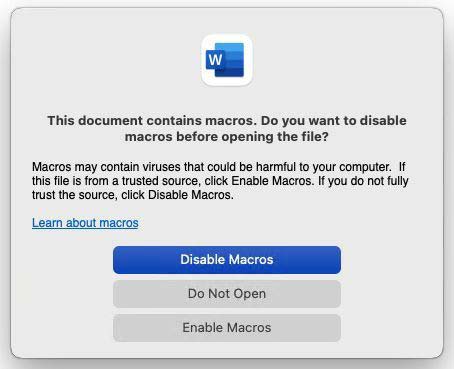
我们了解到,这些可执行文件无法在 macos 上运行。但是,如果用户的 word 文件被恶意版本覆盖,mac 用户可能会在在线共享文件时无意中感染其他人。
趋势科技推荐用户不要打开来源不明的附件。检查发件人是谁,不仅通过显示的发件人姓名,还通过电子邮件地址进行甄别。
一个名为 virustotal 的在线工具可以扫描人们上传的 url 和文件,并检测其中是否包含恶意软件。例如,如果一封电子邮件的附件是 microsoft word 文档或 mach-o 文件,那么使用网站扫描它可能是个好主意。
发表评论