 我要评论
一、机制说明
kubernetes 作为一个分布式集群的管理工具,保证集群的安全性是其一个重要的任务。api server 是集群内部各个组件通信的中介, 也是外部控制的入口。所以 kubernetes 的安全机制基本就是围绕保护 api server 来设计的。
比如 kubectl 如果想向 api server 请求资源,需要过三关,第一关是认证(authentication),第二关是鉴权(authorization), 第三关是准入控制(admission control),只有通过这三关才可能会被 k8s 创建资源。
二、认证(authentication)
2.1 http token 认证:通过一个 token 来识别合法用户
http token 的认证是用一个很长的特殊编码方式的并且难以被模仿的 token 字符串来表达客户的一种方式。token 是一个很长的很复杂的字符串,每一个 token 对应一个用户名存储在 api server 能访问的文件中。当客户端发起 api 调用请求时,需要在 http header 里放入 token。
2.2 http base 认证:通过用户名+密码的方式认证
用户名:密码 用 base64 算法进行编码后的字符串放在 http request 中的 heather authorization 域里发送给服务端, 服务端收到后进行解码,获取用户名及密码。
2.3 https 证书认证(最严格):基于 ca 根证书签名的客户端身份认证方式。
#注:token 认证和 base 认证方式只能进行服务端对客户端的单向认证,而客户端不知道服务端是否合法;而 https 证书认证方式 则可以实现双向认证。
2.4 需要被认证的访问类型
kubernetes 组件对 api server 的访问:kubectl、kubelet、kube-proxy
kubernetes 管理的 pod 对 api server 的访问:pod(coredns,dashborad 也是以 pod 形式运行)
2.5 安全性说明
controller manager、scheduler 与 api server 在同一台机器,所以直接使用 api server 的非安全端口访问(比如 8080 端口)
kubectl、kubelet、kube-proxy 访问 api server 就都需要证书进行 https 双向认证,端口号使用 6443
2.6 证书颁发
手动签发:使用二进制部署时,需要先手动跟 ca 进行签发 https 证书
自动签发:kubelet 首次访问 api server 时,使用 token 做认证,通过后,controller manager 会为 kubelet 生成一个证书, 以后的访问都是用证书做认证了
2.7 kubeconfig
kubeconfig 文件(当前文件下隐藏文件$home/.kube/config)包含集群参数(ca 证书、api server 地址),客户端参数(上面生成的证书和私钥),集群 context 上下文参数 (集群名称、用户名)。kubenetes 组件(如 kubelet、kube-proxy)通过启动时指定不同的 kubeconfig 文件可以切换到不同的集群 ,连接到 apiserver。
也就是说 kubeconfig 文件既是一个集群的描述,也是集群认证信息的填充。包含了集群的访问方式和认证信息。kubectl 文件默认位于 ~/.kube/config
2.8 service account
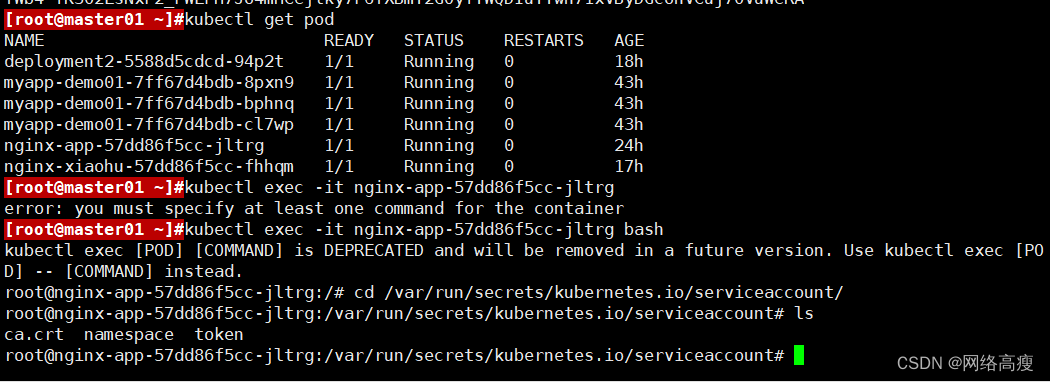
service account是为了方便 pod 中的容器访问api server。因为 pod 的创建、销毁是动态的,所以要为每一个 pod 手动生成证书就不可行了。 kubenetes 使用了 service account 来循环认证,从而解决了 pod 访问api server的认证问题。
2.9 secret 与 sa 的关系
//kubernetes 设计了一种资源对象叫做 secret,分为两类:
●用于保存 serviceaccount 的 service-account-token
●用于保存用户自定义保密信息的 opaque
2.10 service account 中包含三个部分:
●token:是使用 api server 私钥签名的 token 字符串序列号,用于访问 api server 时,server 端认证
●ca.crt:ca 根证书,用于 client 端验证 api server 发送来的证书
●namespace:标识这个 service-account-token 的作用域名空间
//默认情况下,每个 namespace 都会有一个 service account,如果 pod 在创建时没有指定 service account,就会使用 pod 所属的 namespace 的 service account。每个 pod 在创建后都会自动设置 spec.serviceaccount 为 default(除非指定了其他 service accout)。
三、鉴权(authorization)
之前的认证(authentication)过程,只是确定通信的双方都确认了对方是可信的,可以相互通信。而鉴权是确定请求方有哪些资源的权限。api server 目前支持以下几种授权策略:(通过 api server 的启动参数 “--authorization-mode” 设置)
●alwaysdeny:表示拒绝所有的请求,一般用于测试
●alwaysallow:允许接收所有请求,如果集群不需要授权流程,则可以采用该策略,一般用于测试
●abac(attribute-based access control):基于属性的访问控制,表示使用用户配置的授权规则对用户请求进行匹配和控制。也就是说定义一个访问类型的属性,用户可以使用这个属性访问对应的资源。此方式设置较为繁琐,每次设置需要定义一长串的属性才可以。
●webhook:通过调用外部 rest 服务对用户进行授权,即可在集群外部对k8s进行鉴权
●rbac(role-based access control):基于角色的访问控制,k8s自1.6版本起默认使用规则
rbac 相对其它访问控制方式,拥有以下优势:
对集群中的资源(pod,deployment,service)和非资源(元信息或者资源状态)均拥有完整的覆盖
整个 rbac 完全由几个 api 资源对象完成,同其它 api 资源对象一样,可以用 kubectl 或 api 进行操作
可以在运行时进行调整,无需重启 api server,而 abac 则需要重启 api server
3.1 rbac 的 api 资源对象说明
rbac 引入了 4 个新的顶级资源对象:role、clusterrole、rolebinding、clusterrolebinding,4 种对象类型均可以通过 kubectl 与 api server 操作。
官方文档:https://kubernetes.io/docs/reference/access-authn-authz/rbac/
3.1.1 角色
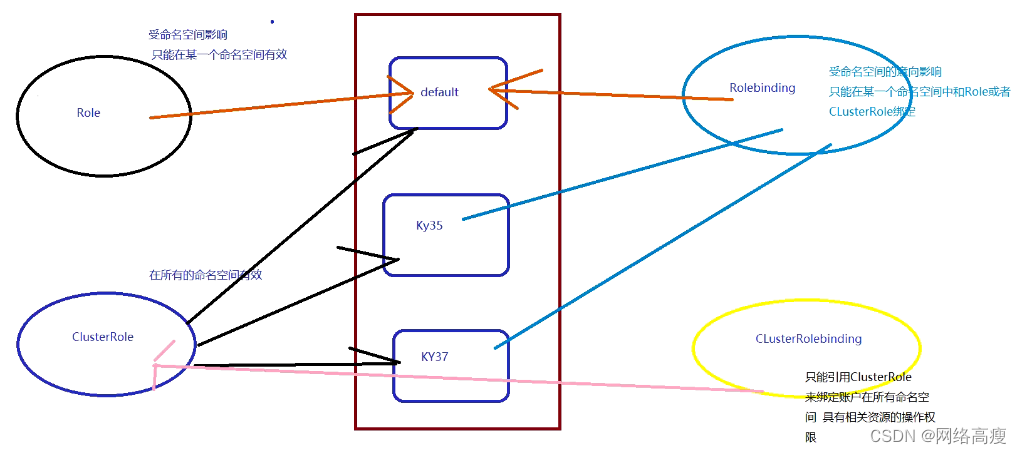
role:授权指定命名空间的资源控制权限
clusterrole:可以授权所有命名空间的资源控制权限
#如果使用 rolebinding 绑定 clusterrole,仍会受到命名空间的影响;如果使用 clusterrolebinding 绑定 clusterrole, 将会作用于整个 k8s 集群。
3.1.2 角色绑定
rolebinding:将角色绑定到主体(即subject)
clusterrolebinding:将集群角色绑定到主体
3.1.3 主体(subject)
user:用户
group:用户组
serviceaccount:服务账号
#user 使用字符串表示,它的前缀 system: 是系统保留的,集群管理员应该确保普通用户不会使用这个前缀格式;group 书写格式与 user 相同,同样 system: 前缀也为系统保留。
#pod使用 serviceaccount 认证时,service-account-token 中的 jwt 会保存用户信息。 有了用户信息,再创建一对角色/角色绑定(集群角色/集群角色绑定)资源对象,就可以完成权限绑定了。
3.1.4 role and clusterrole
在 rbac api 中,role 表示一组规则权限,权限只能增加(累加权限),不存在一个资源一开始就有很多权限而通过 rbac 对其进行减少的操作。也就是说只有白名单权限,而没有黑名单权限的概念。
role 只能定义在一个 namespace 中,如果想要跨 namespace 则可以创建 clusterrole,也就是说定义 clusterrole 不需要绑定 namespace。
#role 示例:
apiversion: rbac.authorization.k8s.io/v1 #指定 core api 组和版本
kind: role #指定类型为 role
metadata:
namespace: default #使用默认命名空间
name: pod-reader #role 的名称
rules: #定义规则
- apigroups: [""] #""表示 apigroups 和 apiversion 使用相同的 core api 组,即 rbac.authorization.k8s.io
resources: ["pods"] #资源对象为 pod 类型
verbs: ["get", "watch", "list"] #被授予的操作权限
#以上配置的意义是,如果把 pod-reader 这个 role 赋予给一个用户,那么这个用户将在 default 命名空间中具有对 pod 资源对象 进行 get(获取)、watch(监听)、list(列出)这三个操作权限。
#clusterrole 示例:
apiversion: rbac.authorization.k8s.io/v1
kind: clusterrole
metadata:
# "namespace" 被忽略,因为 clusterroles 不受名字空间限制
name: secret-reader
rules:
- apigroups: [""]
resources: ["secrets"] #资源对象为 secret 类型
verbs: ["get", "watch", "list"]
3.1.5 rolebinding and clusterrolebinding
rolobinding 可以将角色中定义的权限授予用户或用户组,rolebinding 包含一组主体(subject),subject 中包含有不同形式的待授予权限资源类型(user、group、serviceaccount);
rolobinding 同样包含对被绑定的 role 引用;
rolebinding 适用于某个命名空间内授权,而 clusterrolebinding 适用于集群范围内的授权
#rolebinding 示例1:
apiversion: rbac.authorization.k8s.io/v1
kind: rolebinding
metadata:
name: read-pods
namespace: default
subjects:
- kind: user
name: zhangsan
apigroup: rbac.authorization.k8s.io
roleref:
kind: role
name: pod-reader
apigroup: rbac.authorization.k8s.io
#将 default 命名空间的 pod-reader role 授予 zhangsan 用户,此后 zhangsan 用户在 default 命名空间中将具有 pod-reader 的权限。
rolebinding 同样可以引用 clusterrole 来对当前 namespace 内 user、group 或 serviceaccount 进行授权, 这种操作允许集群管理员在整个集群内定义一些通用的 clusterrole,然后在不同的 namespace 中使用 rolebinding 来引用。
#rolebinding 示例2:
apiversion: rbac.authorization.k8s.io/v1
kind: rolebinding
metadata:
name: read-secrets
namespace: kube-public
subjects:
- kind: user
name: lisi
apigroup: rbac.authorization.k8s.io
roleref:
kind: clusterrole
name: secret-reader
apigroup: rbac.authorization.k8s.io
#以上 rolebinding 引用了一个 clusterrole,这个 clusterrole 具有整个集群内对 secrets 的访问权限;但是其授权用户 lisi 只能访问 kube-public 空间中的 secrets(因为 rolebinding 定义在 kube-public 命名空间)。
使用 clusterrolebinding 可以对整个集群中的所有命名空间资源权限进行授权
#clusterrolebinding 示例:
apiversion: rbac.authorization.k8s.io/v1
kind: clusterrolebinding
metadata:
name: read-secrets-global
subjects:
- kind: group
name: manager
apigroup: rbac.authorization.k8s.io
roleref:
kind: clusterrole
name: secret-reader
apigroup: rbac.authorization.k8s.io
#以上 clusterrolebinding 授权 manager 组内所有用户在全部命名空间中对 secrets 进行访问。
3.1.6 资源resources
kubernetes 集群内一些资源一般以其名称字符串来表示,这些字符串一般会在 api 的 url 地址中出现; 同时某些资源也会包含子资源,例如 log 资源就属于 pods 的子资源,api 中对 pod 日志的请求 url 样例如下:
get /api/v1/namespaces/{namespace}/pods/{name}/log
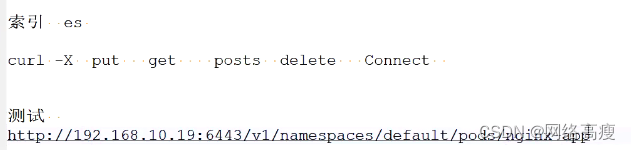
#在这里,pods 对应名字空间作用域的 pod 资源,而 log 是 pods 的子资源。
如果要在 rbac 授权模型中控制这些子资源的访问权限,可以通过 / 分隔符来分隔资源和子资源实现。
#以下是一个定义允许某主体读取 pods 同时访问这些 pod 的 log 子资源的 role 定义样例:
apiversion: rbac.authorization.k8s.io/v1
kind: role
metadata:
namespace: default
name: pod-and-pod-logs-reader
rules:
- apigroups: [""]
resources: ["pods", "pods/log"]
verbs: ["get", "list"]
#rules.verbs有:"get", "list", "watch", "create", "update", "patch", "delete", "exec"
#rules.resources有:"services", "endpoints", "pods", "secrets", "configmaps", "crontabs", "deployments", "jobs", "nodes", "rolebindings", "clusterroles", "daemonsets", "replicasets", "statefulsets", "horizontalpodautoscalers", "replicationcontrollers", "cronjobs"
#rules.apigroups有:"","apps", "autoscaling", "batch"
3.1.7 准入控制(admission control)一般是默认的
准入控制是 api server 的一个准入控制器插件列表,通过添加不同的插件,实现额外的准入控制规则。发送到 api server 的请求都需要经过这个列表中的每个准入控制器插件的检查,检查不通过,则拒绝请求。
一般建议直接采用官方默认的准入控制器。
//官方准入控制器推荐列表(不同版本各有不同):
namespacelifecycle,limitranger,serviceaccount,defaultstorageclass,defaulttolerationseconds,mutatingadmissionwebhook,validatingadmissionwebhook,resourcequota,noderestriction
//列举几个插件的功能:
●namespacelifecycle:用于命名空间回收,防止在不存在的 namespace 上创建对象,防止删除系统预置 namespace,删除 namespace 时,连带删除它的所有资源对象。
●limitranger:用于配额管理,确保请求的资源不会超过资源所在 namespace 的 limitrange 的限制。
●serviceaccount:用于在每个 pod 中自动化添加 serviceaccount,方便访问 api server。
●resourcequota:基于命名空间的高级配额管理,确保请求的资源不会超过资源的 resourcequota 限制。
●noderestriction: 用于 node 加入到 k8s 群集中以最小权限运行。
官方文档参考:https://kubernetes.io/zh/docs/reference/access-authn-authz/admission-controllers/
四、总结
k8s.安全机制..3关
认证
鉴权
准入控制
4.1认证.
token认证·使用很长很复杂token字符串做认证,通常是单向认证
baser认证…使用账号和密码的格式通过base64编码和解码认证,通常是单向认证
https认证…使用通过ca机构签发额证书:进行https认证……可以实现双向认证
k8s认证组件(kubect1,kubelet,controller-manager,scheduler等)与apiserver 通信,是使用https证书认证,默认使用6443端口通信使用kubeconfig配置文件就知道使用了什么证书连接到那个k8s的集群的apiserver
pod形式运行的组件(dashboard,coredns,外置存储存储插件provsisnor)与apiserver 通信,使用serviceaccount作为pod的服务账号来去访问apiserver.每个pod都会有一个:serviceaccount服务账号,可以创建pod资源的时候指定serviceaccount字段
4.2 鉴权
alwaysdeny alwaysallow:abacwebhook..rbac(默认控制策略)
rbac·四个资源对象
角色:role-clusterrole 都可以是实现定义角色的赋予某些资源(rules,resources)的操作权限(rules,verbs)role…受命名空间影响,只能在某一个命名空间中有效clusterrole 默认可以在k8s 当中所有命名空间有效,配置你不需要定义namespace
角色绑定.rolebinding.cluseterrolebinding把账户主体绑定subject (user,group,serviceaccount)和角色进行绑定,使主体和账户具有相关资源的操作权限
rolebinding·和 同一个命名空间的role绑定,可以使主体账户在这个命名空间中具有相关的资源的操作权限和·clusterrole·绑定…,以主体账户在rolebinding·所在的命名空间中具有相关的资源操作权限
cluseterrolebinding:和clusterkole 绑定 ,可以使主体账户在k8s,所有的命名空间中具有相关资源的操作权限
创建·rbac·鉴权
先创建role:clusterrole.定义角色赋予某些资源的操作权限再创建..把主体·和角色进行绑定.rolebinding..cluseterrolebinding
4.3 准人控制.
添加准入控制插件…,实现额外的准入控制规则对资源进行请求做检查
五、实例,创建一个用户只能管理指定的命名空间
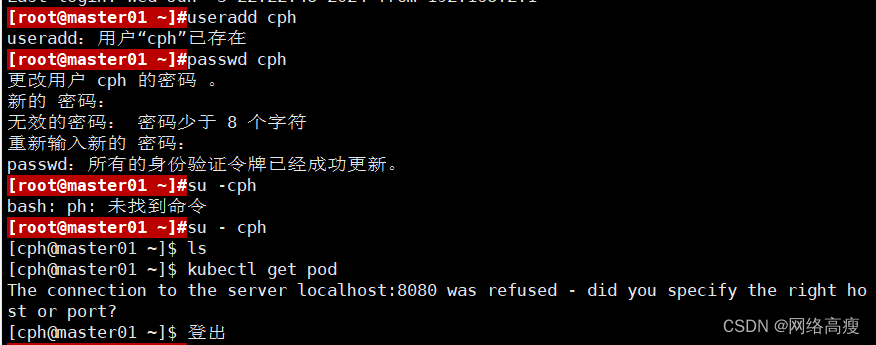
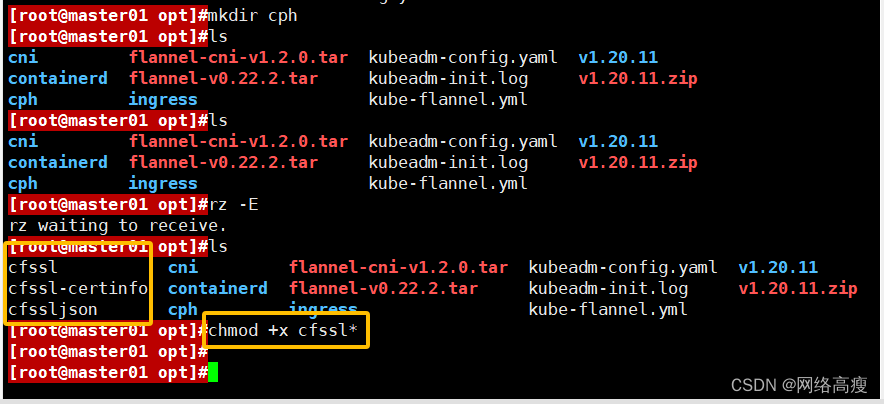
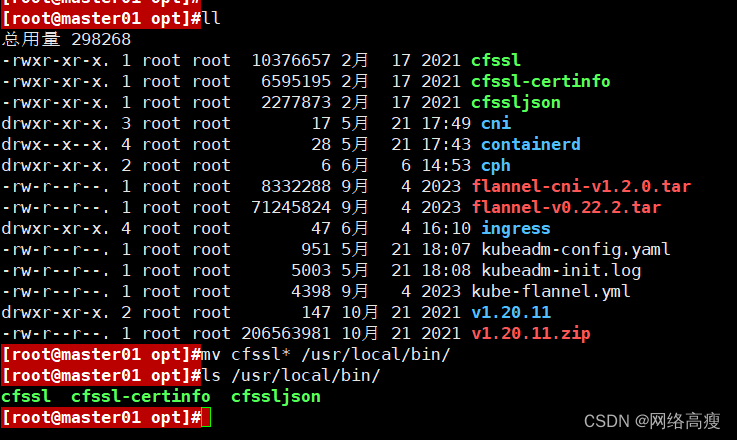
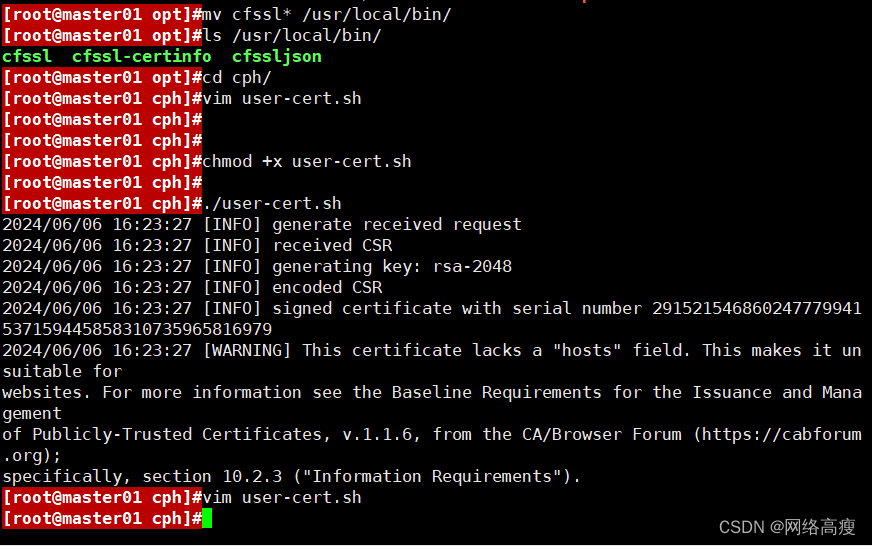
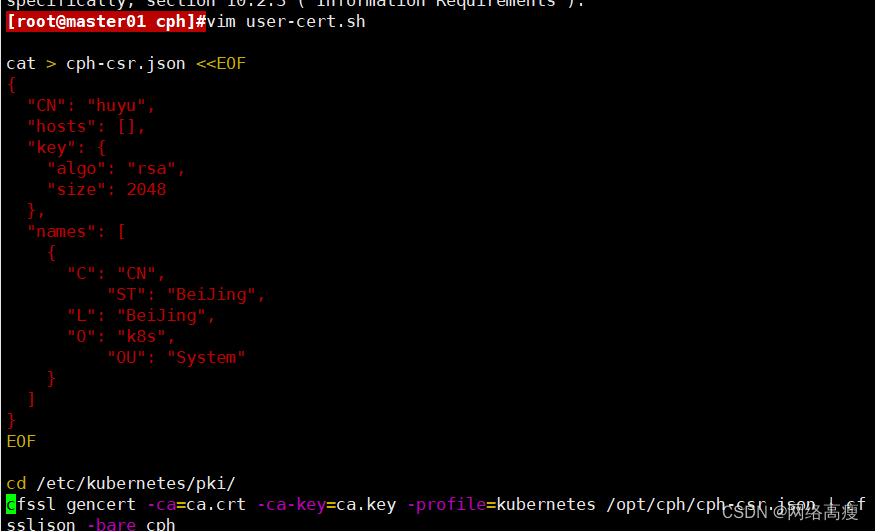
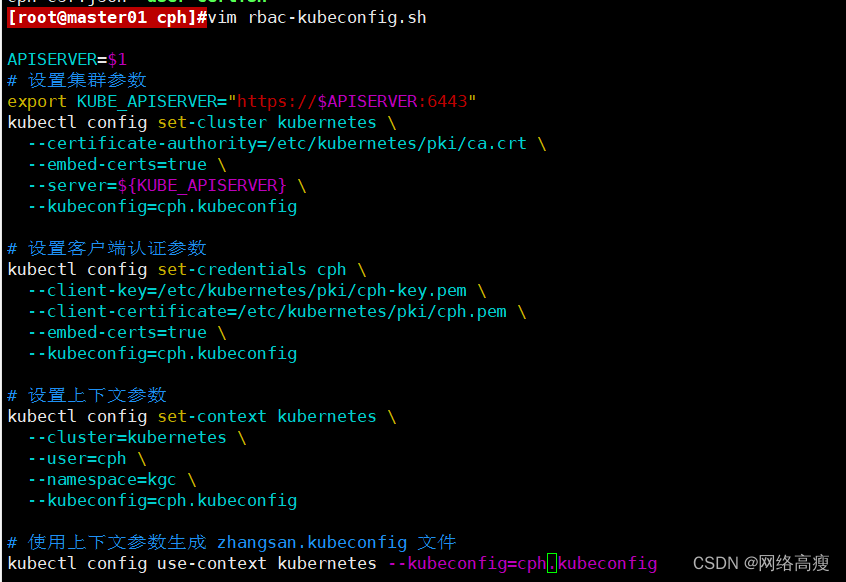
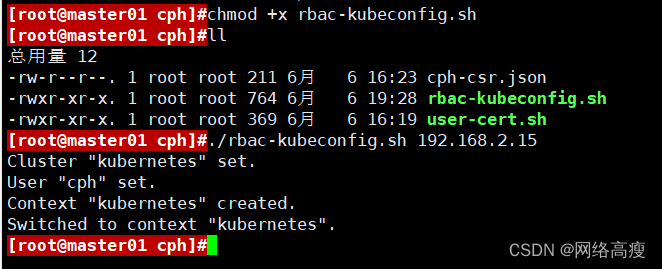
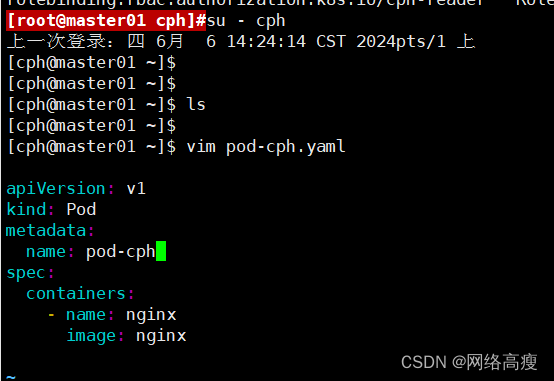
5.1 创建一个用户
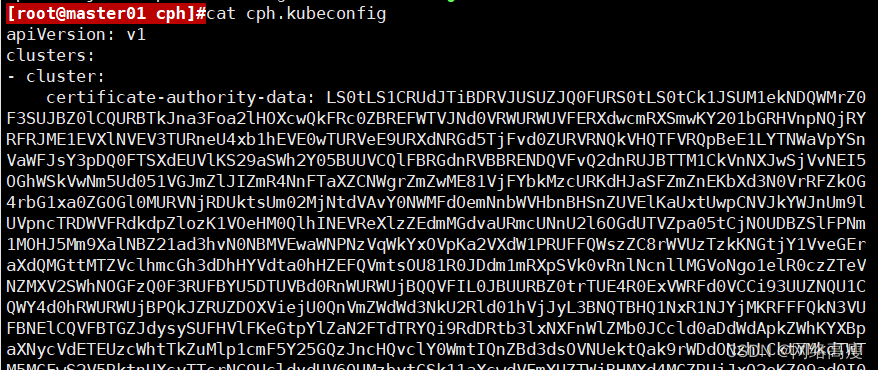
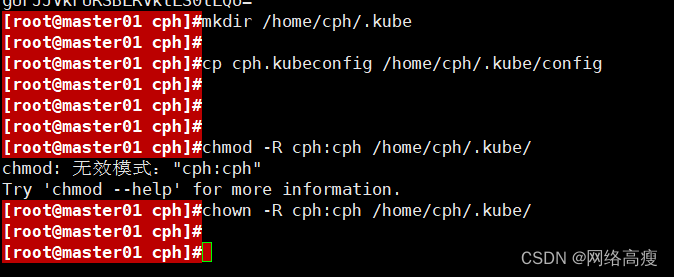
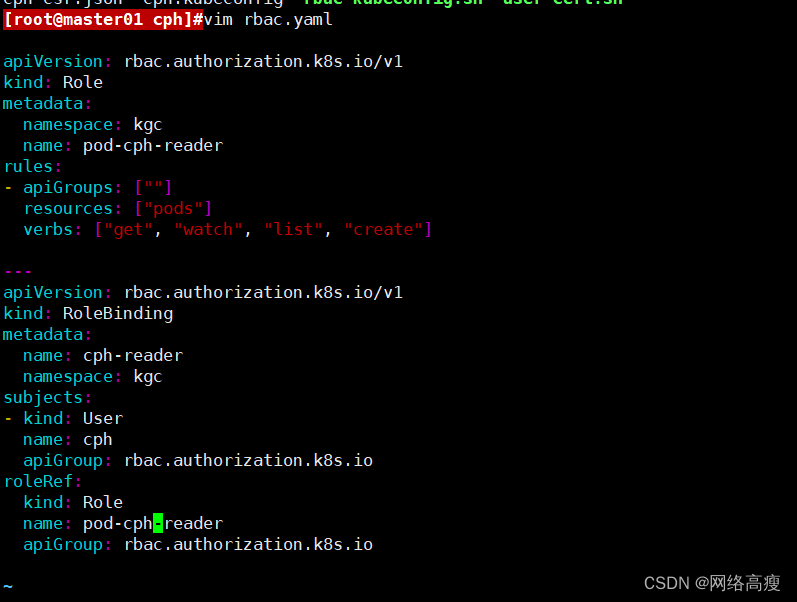
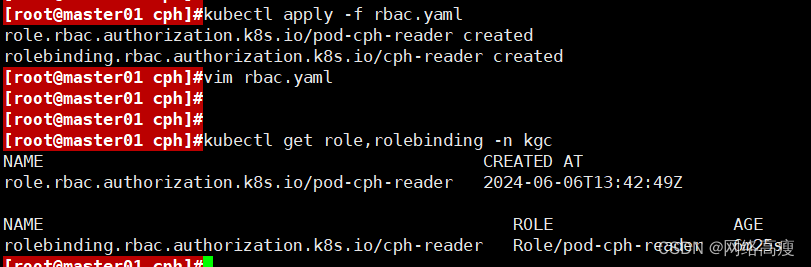
发表评论